Hardware y arquitectura de Wi-Fi para huéspedes compatibles
RM-WiFi se integra con hardware de red comercial mediante protocolos estándar del sector. No existe dependencia de hardware propietario ni es necesario sustituir los puntos de acceso que funcionan correctamente.
Cada establecimiento recibe una guía de configuración personalizada, lista para copiar y pegar, directamente en la consola de gestión de RM-WiFi; o bien, puede optar por un router-pasarela preconfigurado «plug-and-play» que se entrega listo para conectarlo a su módem.
Guías de configuración generadas por la consola para cada establecimiento (o router «plug-and-play»)
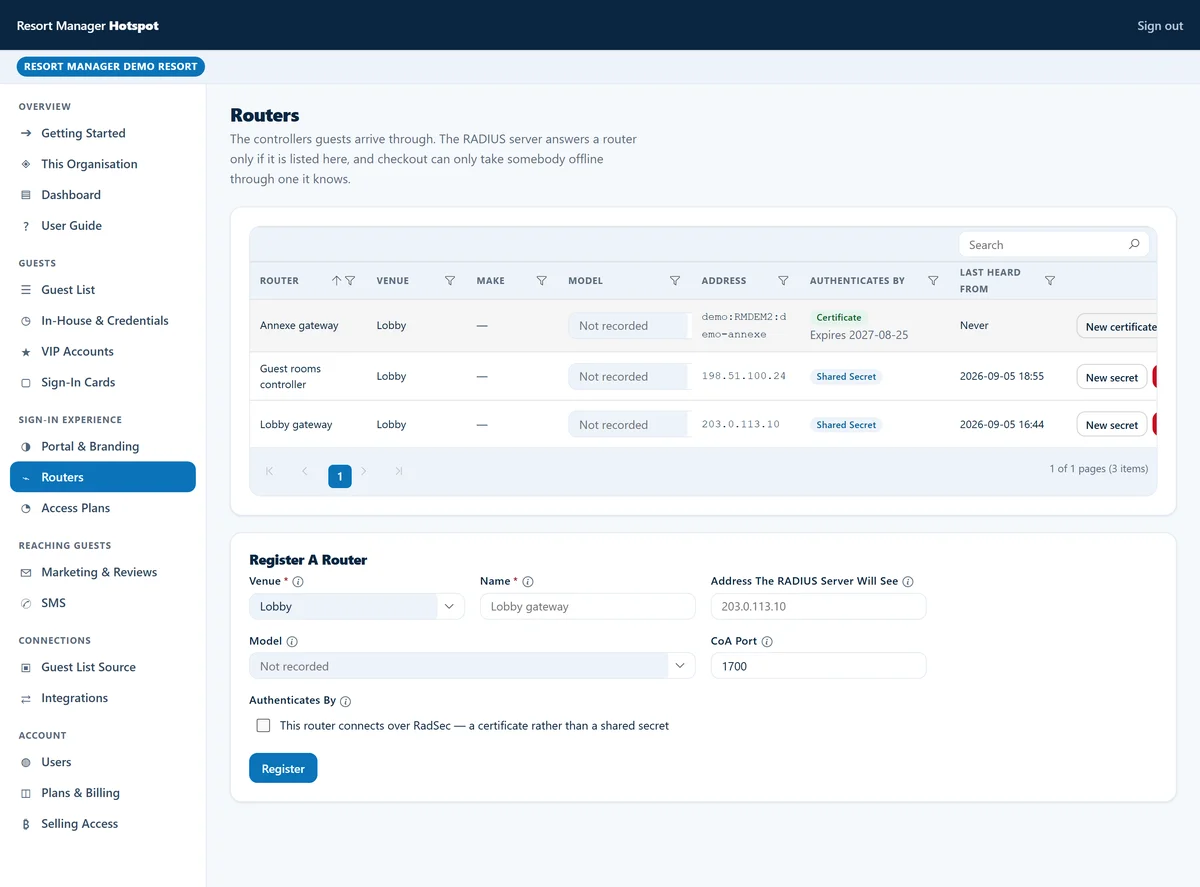
En lugar de publicar nombres de host de servidores estáticos y genéricos o de obligarle a editar manualmente scripts de línea de comandos, la consola de gestión RM-WiFi genera una guía de configuración personalizada para cada establecimiento que añada.
Al seleccionar el modelo de su router o controlador en la consola de RM-WiFi, esta muestra los puntos finales RADIUS y del portal exactos de su establecimiento, las credenciales exclusivas para cada establecimiento y los pasos de configuración listos para aplicar:
- Configuración inicial de la consola por establecimiento
- abra la consola de RM-WiFi, seleccione su plataforma de hardware (MikroTik RouterOS, Ubiquiti UniFi o TP-Link Omada) y siga la guía paso a paso generada o pegue el script de aprovisionamiento ya rellenado.
- Router de puerta de enlace opcional
- preconfigurado y «plug-and-play»: si prefiere no modificar en absoluto la configuración del router, podemos enviarle directamente un router de puerta de enlace preconfigurado a precio de coste más gastos de envío (que pasará a ser de su propiedad sin las molestias de tener que devolver el hardware prestado; o bien, se incluye uno gratis, solo con gastos de envío, en los planes anuales de hotel de pago por adelantado). Basta con conectarlo a su módem de Internet y a los puntos de acceso existentes.
Arquitectura básica del portal cautivo
RM-WiFi funciona como una plataforma de portal cautivo alojada en la nube, independiente del hardware inalámbrico de las instalaciones. La comunicación entre el hardware de red periférico y RM-WiFi se basa en protocolos de red estandarizados:
- Autenticación RADIUS (RFC 2865)
- las pasarelas de red y los controladores inalámbricos reenvían las solicitudes de autenticación de los clientes al punto final RADIUS de RM-WiFi asignado a su establecimiento a través del puerto UDP 1812 (o mediante RadSec cifrado sobre TLS en el puerto TCP 2083).
- Contabilidad RADIUS (RFC 2866)
- las pasarelas transmiten los paquetes del ciclo de vida de la sesión (Start, Interim-Update, Stop) a RM-WiFi a través del puerto UDP 1813 para realizar un seguimiento de la duración de las sesiones, las direcciones IP asignadas y el recuento de bytes.
- Redirección HTTPS
- las solicitudes web no autenticadas se interceptan en la capa de la pasarela o del controlador y se redirigen al portal de inicio de sesión alojado de su establecimiento o al dominio personalizado del establecimiento.
- Cambio de autorización (CoA RFC 3576 / RFC 5176)
- RM-WiFi transmite mensajes de desconexión (DM) entrantes o desautorizaciones de la API del controlador, de modo que el acceso a la red Wi-Fi para huéspedes finaliza en el momento de la salida del PMS tras un breve periodo de gracia.
Requisitos de un «jardín amurallado»
Los dispositivos cliente no autenticados deben conectarse a hosts externos específicos antes de completar la autenticación en el portal. La guía de configuración generada por la consola de su establecimiento enumera las reglas exactas de acceso de preautorización («walled garden») necesarias para su configuración:
- Puntos finales de autenticación
- acceso sin restricciones al nombre de host del portal RM-WiFi asignado a su establecimiento (que se muestra en la consola) y a cualquier dominio personalizado del establecimiento configurado a través de los puertos TCP 80 y 443.
- Proveedores de inicio de sesión único
- acceso sin restricciones a los puntos finales de Google Identity y Apple ID en los que esté habilitado el inicio de sesión único a través de redes sociales para su establecimiento.
- Regla del Captive Network Assistant (CNA)
- los dominios de sonda de conectividad del sistema operativo (como las URL de sonda de Apple, Android y Windows) no deben añadirse nunca al «jardín amurallado». Al incluir las URL de sonda en la lista blanca se suprime la solicitud de inicio de sesión automático en los teléfonos inteligentes de los huéspedes.
Guías de proveedores de hardware compatibles
Lea nuestras descripciones generales de la arquitectura de cada plataforma de red compatible antes de abrir el asistente de configuración por establecimiento en la consola de RM-WiFi:
- MikroTik RouterOS
- control completo del enrutamiento perimetral compatible con perfiles de punto de acceso nativos de RouterOS 6 y 7, contabilidad RADIUS y desconexiones CoA entrantes. Lea la descripción general de MikroTik RouterOS.
- Ubiquiti UniFi
- integración de un portal cautivo externo para UniFi Network Application v7, v8 y v9 en consolas UniFi OS y controladores autohospedados. Consulte la descripción general de Ubiquiti UniFi.
- TP-Link Omada
- hardware, software y controladores en la nube de Omada SDN que ejecutan la redirección a un portal externo y la autorización mediante la API de Hotspot Operator. Consulte la descripción general de TP-Link Omada.
Selección del hardware para su establecimiento
Las recomendaciones de hardware dependen de la envergadura del establecimiento, la infraestructura de cableado y los requisitos operativos:
- Cafeterías, bares y locales exclusivos
- un único router-pasarela MikroTik (disponible preconfigurado a través de nosotros o utilizando su router actual) se encarga del enrutamiento, el DHCP, el cortafuegos y la redirección al portal cautivo en un único dispositivo compacto.
- Villas y hoteles boutique
- los puntos de acceso de techo Ubiquiti UniFi o TP-Link Omada, combinados con un controlador UniFi/Omada o un router-pasarela MikroTik, proporcionan una itinerancia fluida entre habitaciones, piscinas y comedores.
- Complejos turísticos y complejos inmobiliarios con varios edificios
- los routers MikroTik Cloud Core (CCR) de alto rendimiento o las redes UniFi y Omada gestionadas por controladores proporcionan aislamiento de VLAN, niveles de ancho de banda de uso razonable y una cobertura fiable en propiedades de gran tamaño.
Conozca los planes de suscripción o solicite un presupuesto a medida para su establecimiento.
Consulte nuestras tarifas mensuales publicadas para RM-WiFi, RM-Tables, RM-CRM, RM-Desk y Resort Manager Flex en nuestra página de precios, o indíquenos cuántas habitaciones y establecimientos gestiona y qué módulos complementarios necesita para que le elaboremos una propuesta a medida.