การตั้งค่า Wi-Fi สำหรับแขก TP-Link Omada
ระบบเครือข่ายที่กำหนดโดยซอฟต์แวร์ (SDN) ของ TP-Link Omada ผสานการทำงานกับ RM-WiFi ผ่านอินเทอร์เฟซเซิร์ฟเวอร์พอร์ทัลภายนอกในตัวควบคุม Omada
คอนโซลการจัดการ RM-WiFi จะสร้างคู่มือการตั้งค่าสำหรับแต่ละสถานที่ พร้อมด้วย URL ของ Omada Custom Portal Server ที่ตรงกับของคุณ รายชื่อการเข้าถึงก่อนการตรวจสอบสิทธิ์ และการทดสอบการเชื่อมต่อ Hotspot Operator API สำหรับ Omada SDN v5.x และ v6.x
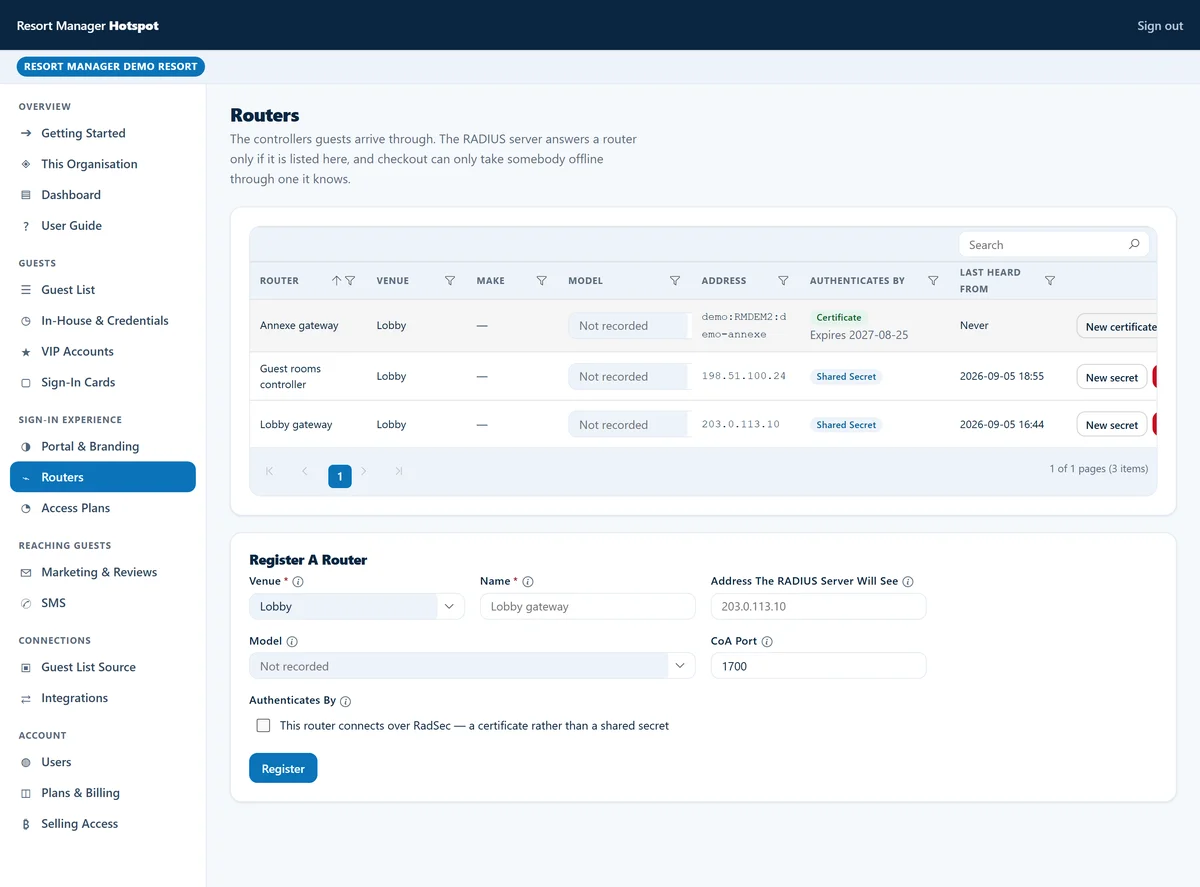
คู่มือการตั้งค่าตามสถานที่ในคอนโซล RM-WiFi
ทุกสถานที่ใน RM-WiFi มี URL พอร์ทัลและกฎการตรวจสอบสิทธิ์ล่วงหน้าเป็นของตัวเอง เพื่อกำหนดค่าเครือข่าย TP-Link Omada ให้เปิดคอนโซลการจัดการ RM-WiFi เลือก TP-Link Omada ในตัวช่วยการตั้งค่าฮาร์ดแวร์ของสถานที่ของคุณ และคัดลอกการตั้งค่าที่สร้างขึ้นโดยตรงไปยังตัวควบคุม Omada SDN ของคุณ:
- URL ของ Custom Portal Server ของสถานที่ของคุณ
- ถูกสร้างขึ้นโดยเฉพาะสำหรับสถานที่ของคุณ เพื่อให้ Omada controller ส่งตัวระบุของลูกค้าและจุดเข้าถึง (access point) ไปยัง RM-WiFi ได้อย่างถูกต้อง
- รายชื่อการเข้าถึงก่อนการยืนยันตัวตน (Pre-Authentication Access list) ของสถานที่ของคุณ
- ถูกกรอกไว้ล่วงหน้าด้วยโดเมนพอร์ทัลของสถานที่ของคุณและจุดเชื่อมต่อเข้าสู่ระบบผ่านโซเชียลมีเดียที่เปิดใช้งาน (โดยยกเว้นโดเมนการตรวจสอบการเชื่อมต่อของระบบปฏิบัติการ เพื่อให้หน้าต่างการเข้าสู่ระบบผ่านมือถือเปิดขึ้นได้อย่างเชื่อถือได้)
- การตรวจสอบ API ของ Hotspot Operator
- ตรวจสอบข้อมูลรับรองของ Omada Hotspot Operator ของคุณโดยตรงจากคอนโซล RM-WiFi
สถาปัตยกรรมของตัวควบคุมและข้อกำหนดเบื้องต้น
RM-WiFi ผสานการทำงานกับเครือข่าย TP-Link Omada โดยเชื่อมต่อกับตัวควบคุม Omada SDN เมื่อแขกเข้าสู่ระบบผ่าน captive portal RM-WiFi จะสื่อสารกับ API ของตัวควบคุม Omada เพื่ออนุมัติที่อยู่ MAC ของอุปกรณ์ สำหรับระยะเวลาการเข้าพักที่กำหนดและโปรไฟล์แบนด์วิดท์
ตรวจสอบข้อกำหนดก่อนเริ่มใช้ตัวนำการตั้งค่าคอนโซล:
- สภาพแวดล้อมของคอนโทรลเลอร์ที่รองรับ
- เข้ากันได้กับคอนโทรลเลอร์ฮาร์ดแวร์ Omada (OC200, OC300), คอนโทรลเลอร์ซอฟต์แวร์ (Windows, Linux) และคอนโทรลเลอร์บนคลาวด์ Omada ที่ทำงานด้วยเวอร์ชัน 5.0.15 หรือใหม่กว่า
- การจัดการเกตเวย์และ AP แบบรวมศูนย์
- ตัวควบคุม Omada จัดการการเปลี่ยนเส้นทางผ่านพอร์ทัลแคปทีฟ (captive portal) สำหรับทุกจุดเข้าถึง EAP Omada และเราเตอร์เกตเวย์ Omada ที่อยู่ภายใต้การจัดการ
- บัญชี Hotspot Operator เฉพาะ
- ตามคำแนะนำในคอนโซล RM-WiFi ให้สร้างโปรไฟล์ Hotspot Operator ที่มีขอบเขตการใช้งานใน Hotspot Manager ของ Omada Controller เพื่อให้ RM-WiFi สามารถมอบสิทธิ์และยกเลิกเซสชันของแขกได้โดยไม่ต้องใช้บัญชีผู้ดูแลระบบหลักของคุณ
วิธีการทำงานของการบูรณาการ Omada
เมื่อเชื่อมต่อผ่านคอนโซล RM-WiFi แล้ว เครือข่ายไร้สาย Omada ของคุณจะจัดการแขกที่พักและแขกที่มาเยี่ยมชมในระหว่างวันโดยอัตโนมัติ:
- การแยก SSID และ VLAN สำหรับแขก
- การใช้งานเครือข่ายของแขกจะถูกแยกออกจากเครือข่าย PMS และ POS ที่ใช้สำหรับการดำเนินงานของสถานที่พักของคุณ
- การตรวจสอบห้องแบบเรียลไทม์ด้วย PMS
- ผู้เข้าพักที่จองโดยตรงกับโรงแรมสามารถลงชื่อเข้าใช้ด้วยหมายเลขห้องและนามสกุลโดยไม่ต้องป้อนอีเมล; ผู้เข้าพักที่จองผ่าน OTA อาจถูกขอให้ป้อนอีเมลส่วนตัวและให้ความยินยอมในการรับข้อมูลการตลาด (ตามความสมัครใจ); ผู้รับประทานอาหารที่ไม่พักค้างคืนและผู้มาเยือนคลับชายหาดสามารถลงชื่อเข้าใช้ผ่านอีเมล Google หรือ Apple
- การหมดอายุการเช็คเอาท์หลังช่วงเวลาผ่อนผันสั้นๆ
- เมื่อแขกโรงแรมเช็คเอาท์ในระบบ PMS, RM-WiFi จะยุติการเข้าถึง Wi-Fi ของแขกหลังช่วงเวลาผ่อนผันสั้นๆ และยกเลิกการอนุญาตของอุปกรณ์ลูกค้าใน Omada controller
การทดสอบและการตรวจสอบการทำงาน
ตรวจสอบการบูรณาการแบบ end-to-end จากคอนโซลการจัดการ RM-WiFi:
- ทดสอบการเชื่อมต่อ API
- คลิก 'Test Connection' ในคอนโซล RM-WiFi เพื่อยืนยันการเข้าสู่ระบบของผู้ดำเนินการและการสื่อสารกับคอนโทรลเลอร์
- ดำเนินการทดสอบไคลเอนต์มือถือ
- เชื่อมต่อกับ SSID สำหรับแขกโดยใช้สมาร์ทโฟน และตรวจสอบว่าหน้า Captive Portal ที่มีแบรนด์ของคุณเปิดขึ้นอัตโนมัติ
- ตรวจสอบลูกค้าที่ได้รับอนุญาต
- ตรวจสอบให้แน่ใจว่าอุปกรณ์ที่ผ่านการยืนยันตัวตนปรากฏในแดชบอร์ดสถานที่ RM-WiFi และในส่วน Hotspot Manager > Authorized Clients บน Omada controller
ดูแผนการสมัครสมาชิก หรือขอใบเสนอราคาที่ปรับให้เหมาะกับโรงแรมของคุณ
ดูอัตราค่าบริการรายเดือนที่เผยแพร่แล้วสำหรับ RM-WiFi, RM-Tables, RM-CRM, RM-Desk และ Resort Manager Flex บนหน้า "ราคา" ของเรา หรือแจ้งให้เราทราบจำนวนห้องพักและสาขาที่คุณบริหารจัดการ รวมถึงโมดูลเสริมที่คุณต้องการ เพื่อรับข้อเสนอที่ปรับให้เหมาะสมกับความต้องการของคุณ