อุปกรณ์และสถาปัตยกรรม Wi-Fi สำหรับแขกที่ได้รับการสนับสนุน
RM-WiFi ผสานการทำงานกับอุปกรณ์เครือข่ายเชิงพาณิชย์โดยใช้โปรโตคอลมาตรฐานอุตสาหกรรม ไม่มีการผูกมัดกับอุปกรณ์เฉพาะของผู้ผลิต และไม่จำเป็นต้องเปลี่ยนจุดเชื่อมต่อ (access points) ที่ยังทำงานได้
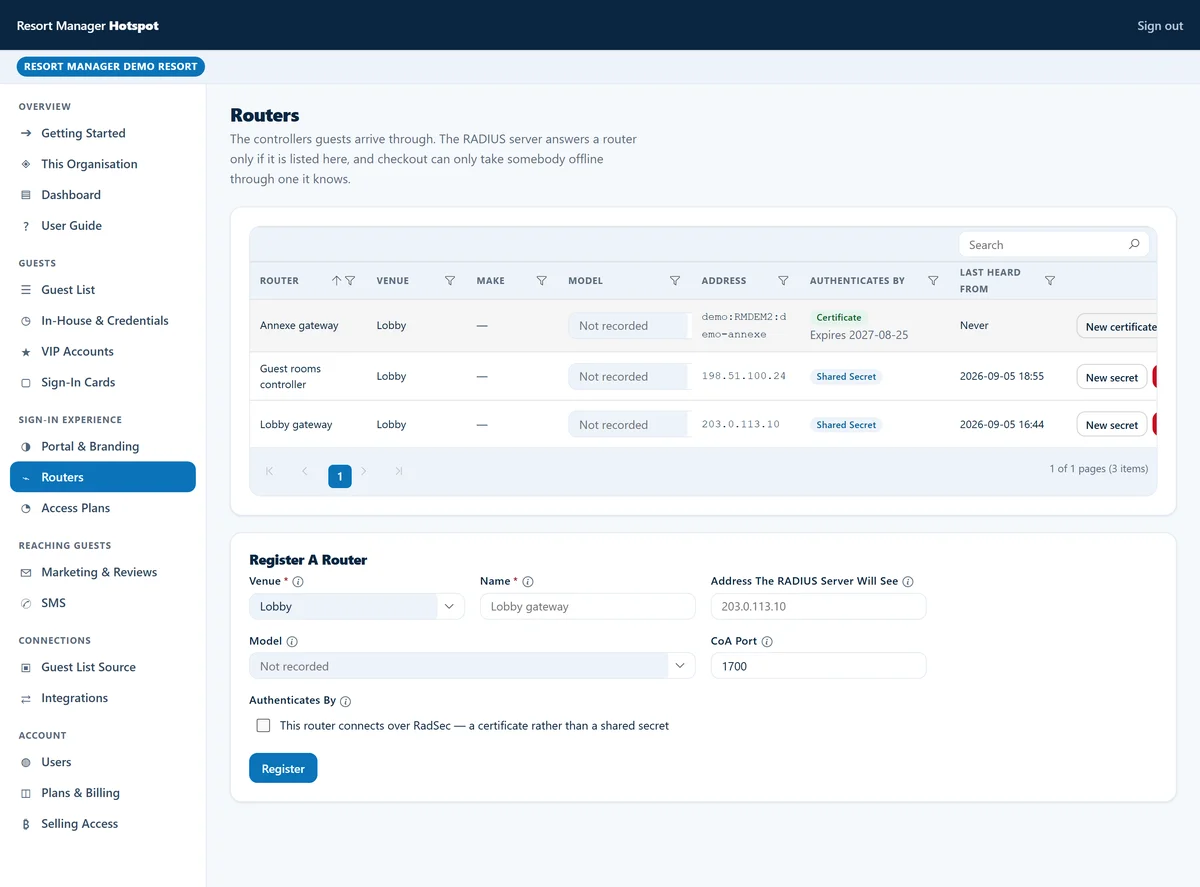
ทุกสถานที่จะได้รับคู่มือการตั้งค่าที่ปรับแต่งตามความต้องการและสามารถคัดลอก-วางได้โดยตรงภายในคอนโซลการจัดการ RM-WiFi — หรือคุณสามารถเลือกใช้เราเตอร์เกตเวย์แบบ plug-and-play ที่ได้รับการตั้งค่าไว้ล่วงหน้า ซึ่งส่งมาพร้อมใช้งานและสามารถต่อเข้ากับโมเด็มของคุณได้ทันที
คู่มือการตั้งค่าสำหรับแต่ละสถานที่ที่สร้างโดยคอนโซล (หรือเราเตอร์แบบ plug-and-play)
แทนที่จะเผยแพร่ชื่อโฮสต์เซิร์ฟเวอร์แบบทั่วไปและคงที่ หรือบังคับให้คุณต้องแก้ไขสคริปต์บรรทัดคำสั่งด้วยมือ คอนโซลการจัดการ RM-WiFi จะสร้างคู่มือการตั้งค่าที่ปรับแต่งให้เหมาะสมกับแต่ละสถานที่ที่คุณเพิ่มเข้าไป
เมื่อคุณเลือกรุ่นของรูเตอร์หรือคอนโทรลเลอร์ภายในคอนโซล RM-WiFi ระบบจะแสดงจุดปลายทาง RADIUS และพอร์ทัลที่ตรงกับสถานที่ของคุณ ข้อมูลรับรองเฉพาะสำหรับแต่ละสถานที่ และขั้นตอนการตั้งค่าที่พร้อมใช้งานทันที:
- การตั้งค่าคอนโซลตามสถานที่
- เปิดคอนโซล RM-WiFi, เลือกแพลตฟอร์มฮาร์ดแวร์ของคุณ (MikroTik RouterOS, Ubiquiti UniFi หรือ TP-Link Omada), และทำตามคู่มือขั้นตอนต่อขั้นตอนที่ระบบสร้างขึ้น หรือวางสคริปต์การตั้งค่าที่กรอกข้อมูลไว้ล่วงหน้า
- เราเตอร์เกตเวย์แบบ Plug-and-Play ที่ตั้งค่าไว้ล่วงหน้า
- (เป็นตัวเลือก) — หากท่านไม่ต้องการปรับตั้งค่าเราเตอร์เลย เราสามารถส่งเราเตอร์เกตเวย์ที่ตั้งค่าไว้ล่วงหน้าให้ท่านได้ทันที ด้วยราคาต้นทุนบวกค่าจัดส่ง (ท่านเป็นเจ้าของอุปกรณ์นี้โดยไม่มีเงื่อนไขการคืนอุปกรณ์ — หรือได้รับ 1 เครื่องฟรี พร้อมค่าจัดส่งเท่านั้น สำหรับแผน Hotel แบบจ่ายล่วงหน้าประจำปี) เพียงเสียบมันเข้ากับโมเด็มอินเทอร์เน็ตและจุดเข้าถึงที่มีอยู่ของคุณ
สถาปัตยกรรม Core Captive Portal
RM-WiFi ทำงานเป็นแพลตฟอร์ม Captive Portal ที่โฮสต์บนคลาวด์ ซึ่งแยกออกจากอุปกรณ์ไร้สายภายในสถานที่ การสื่อสารระหว่างอุปกรณ์เครือข่ายที่ขอบเครือข่าย (edge) กับ RM-WiFi อาศัยโปรโตคอลเครือข่ายมาตรฐาน:
- การตรวจสอบสิทธิ์ RADIUS (RFC 2865)
- เกตเวย์เครือข่ายและตัวควบคุมเครือข่ายไร้สายจะส่งคำขอตรวจสอบสิทธิ์จากลูกค้าไปยังจุดปลายทาง RM-WiFi RADIUS ที่กำหนดไว้สำหรับสถานที่ของคุณ ผ่านพอร์ต UDP 1812 (หรือ RadSec ที่เข้ารหัสผ่าน TLS บนพอร์ต TCP 2083)
- RADIUS Accounting (RFC 2866)
- เกตเวย์ส่งแพ็กเก็ตวงจรชีวิตเซสชัน (Start, Interim-Update, Stop) ไปยัง RM-WiFi ผ่านพอร์ต UDP 1813 เพื่อติดตามระยะเวลาเซสชัน ที่อยู่ IP ที่จัดสรร และจำนวนไบต์
- การเปลี่ยนเส้นทาง HTTPS
- คำขอเว็บที่ไม่ผ่านการตรวจสอบความถูกต้องจะถูกสกัดกั้นที่ชั้นเกตเวย์หรือชั้นคอนโทรลเลอร์ และเปลี่ยนเส้นทางไปยังพอร์ทัลเข้าสู่ระบบที่โฮสต์โดยสถานที่ของคุณ หรือโดเมนเฉพาะของสถานที่นั้น
- การเปลี่ยนแปลงการอนุญาต (CoA RFC 3576 / RFC 5176)
- RM-WiFi ส่งข้อความ Disconnect Messages (DM) ที่เข้ามา หรือการยกเลิกการอนุญาตผ่าน API ของตัวควบคุม เพื่อให้การเข้าถึง Wi-Fi ของแขกสิ้นสุดลงเมื่อทำการเช็คเอาท์ในระบบ PMS หลังจากช่วงเวลาผ่อนผันสั้นๆ
ข้อกำหนดของระบบปิด (Walled garden)
อุปกรณ์ไคลเอนต์ที่ยังไม่ได้รับการยืนยันตัวตนต้องเข้าถึงโฮสต์ภายนอกเฉพาะก่อนที่จะเสร็จสิ้นกระบวนการยืนยันตัวตนผ่านพอร์ทัล คู่มือการตั้งค่าที่สร้างขึ้นโดยคอนโซลของสถานที่ของคุณจะระบุกฎการเข้าถึงก่อนการยืนยันตัวตน (walled garden) ที่จำเป็นสำหรับการตั้งค่าของคุณอย่างชัดเจน:
- จุดปลายทางการยืนยันตัวตน
- การเข้าถึงโดยไม่จำกัดไปยังชื่อโฮสต์ของพอร์ทัล RM-WiFi ที่กำหนดให้กับสถานที่ของคุณ (แสดงในคอนโซล) และโดเมนของสถานที่ที่กำหนดเองใด ๆ ที่ได้รับการกำหนดค่า ผ่านพอร์ต TCP 80 และ 443
- ผู้ให้บริการ Single Sign-On
- การเข้าถึงอย่างไม่จำกัดไปยังจุดปลายทางของ Google Identity และ Apple ID ที่มีการเปิดใช้งานระบบ Single Sign-On ทางโซเชียลสำหรับสถานที่ของคุณ
- กฎ Captive Network Assistant (CNA)
- โดเมนการตรวจสอบการเชื่อมต่อของระบบปฏิบัติการ (เช่น URL การตรวจสอบของ Apple, Android และ Windows) ไม่ควรถูกเพิ่มเข้าไปใน 'walled garden' การใส่ URL การตรวจสอบลงในรายชื่ออนุญาต (whitelist) จะช่วยป้องกันไม่ให้มีข้อความแจ้งให้เข้าสู่ระบบอัตโนมัติบนสมาร์ทโฟนของแขก
คู่มือผู้ผลิตอุปกรณ์ที่ได้รับการสนับสนุน
โปรดอ่านบทสรุปเกี่ยวกับสถาปัตยกรรมสำหรับแต่ละแพลตฟอร์มเครือข่ายที่ได้รับการสนับสนุนก่อนที่จะเปิดตัวช่วยตั้งค่าสำหรับแต่ละสถานที่ในคอนโซล RM-WiFi:
- MikroTik RouterOS
- การควบคุมการกำหนดเส้นทางที่ขอบเครือข่ายอย่างครบถ้วน ซึ่งสนับสนุนโปรไฟล์ฮอตสปอต RouterOS 6 และ 7 แบบดั้งเดิม การบัญชี RADIUS และการตัดการเชื่อมต่อ CoA ที่เข้ามา อ่านภาพรวมของ MikroTik RouterOS
- Ubiquiti UniFi
- การบูรณาการพอร์ทัลแคปทีฟภายนอกสำหรับ UniFi Network Application v7, v8 และ v9 บนคอนโซล UniFi OS และคอนโทรลเลอร์ที่โฮสต์เอง อ่านภาพรวมของ Ubiquiti UniFi
- TP-Link Omada
- ฮาร์ดแวร์ ซอฟต์แวร์ และคอนโทรลเลอร์คลาวด์ของ Omada SDN ที่ดำเนินการเปลี่ยนเส้นทางไปยังพอร์ทัลภายนอกและการอนุญาตผ่าน Hotspot Operator API อ่านภาพรวมของ TP-Link Omada
การเลือกอุปกรณ์สำหรับสถานที่ของคุณ
คำแนะนำเกี่ยวกับอุปกรณ์ขึ้นอยู่กับขนาดสถานที่ โครงสร้างพื้นฐานการเดินสาย และข้อกำหนดในการดำเนินงาน:
- คาเฟ่ บาร์ และสถานที่แบบบูติก
- เราเตอร์เกตเวย์ MikroTik เครื่องเดียว (สามารถซื้อจากเราในสภาพที่ตั้งค่าไว้ล่วงหน้า หรือใช้เราเตอร์ที่มีอยู่ของคุณ) สามารถจัดการการกำหนดเส้นทาง DHCP ไฟร์วอลล์ และการเปลี่ยนเส้นทางผ่าน Captive Portal ได้ทั้งหมดในอุปกรณ์ขนาดกะทัดรัดเครื่องเดียว
- วิลลาและโรงแรมบูติก
- จุดเชื่อมต่อ (access point) ที่ติดตั้งบนเพดานของ Ubiquiti UniFi หรือ TP-Link Omada เมื่อใช้ร่วมกับตัวควบคุม UniFi/Omada หรือเราเตอร์เกตเวย์ MikroTik จะช่วยให้การเปลี่ยนเครือข่าย (roaming) เป็นไปอย่างราบรื่นระหว่างห้องพัก สระว่ายน้ำ และพื้นที่รับประทานอาหาร
- รีสอร์ทและพื้นที่ที่มีหลายอาคาร
- เราเตอร์ MikroTik Cloud Core Routers (CCR) ที่มีความเร็วสูง หรือเครือข่าย UniFi และ Omada ที่ได้รับการจัดการโดยคอนโทรลเลอร์ ให้การแยก VLAN ระดับแบนด์วิดท์ตามหลักการใช้งานอย่างยุติธรรม และพื้นที่ครอบคลุมที่เชื่อถือได้ทั่วทั้งพื้นที่ขนาดใหญ่
ดูแผนการสมัครสมาชิก หรือขอใบเสนอราคาที่ปรับให้เหมาะกับโรงแรมของคุณ
ดูอัตราค่าบริการรายเดือนที่เผยแพร่แล้วสำหรับ RM-WiFi, RM-Tables, RM-CRM, RM-Desk และ Resort Manager Flex บนหน้า "ราคา" ของเรา หรือแจ้งให้เราทราบจำนวนห้องพักและสาขาที่คุณบริหารจัดการ รวมถึงโมดูลเสริมที่คุณต้องการ เพื่อรับข้อเสนอที่ปรับให้เหมาะสมกับความต้องการของคุณ