Matériel et architecture Wi-Fi pour les clients pris en charge
RM-WiFi s'intègre au matériel réseau commercial à l'aide de protocoles conformes aux normes de l'industrie. Il n'y a aucune dépendance vis-à-vis d'un matériel propriétaire et aucune obligation de remplacer les points d'accès en état de marche.
Chaque établissement reçoit un guide de configuration personnalisé, prêt à copier-coller, directement dans la console de gestion RM-WiFi — ou vous pouvez opter pour un routeur-passerelle préconfiguré « plug-and-play », livré prêt à être branché sur votre modem.
Guides de configuration par établissement générés par la console (ou routeur « plug-and-play »)
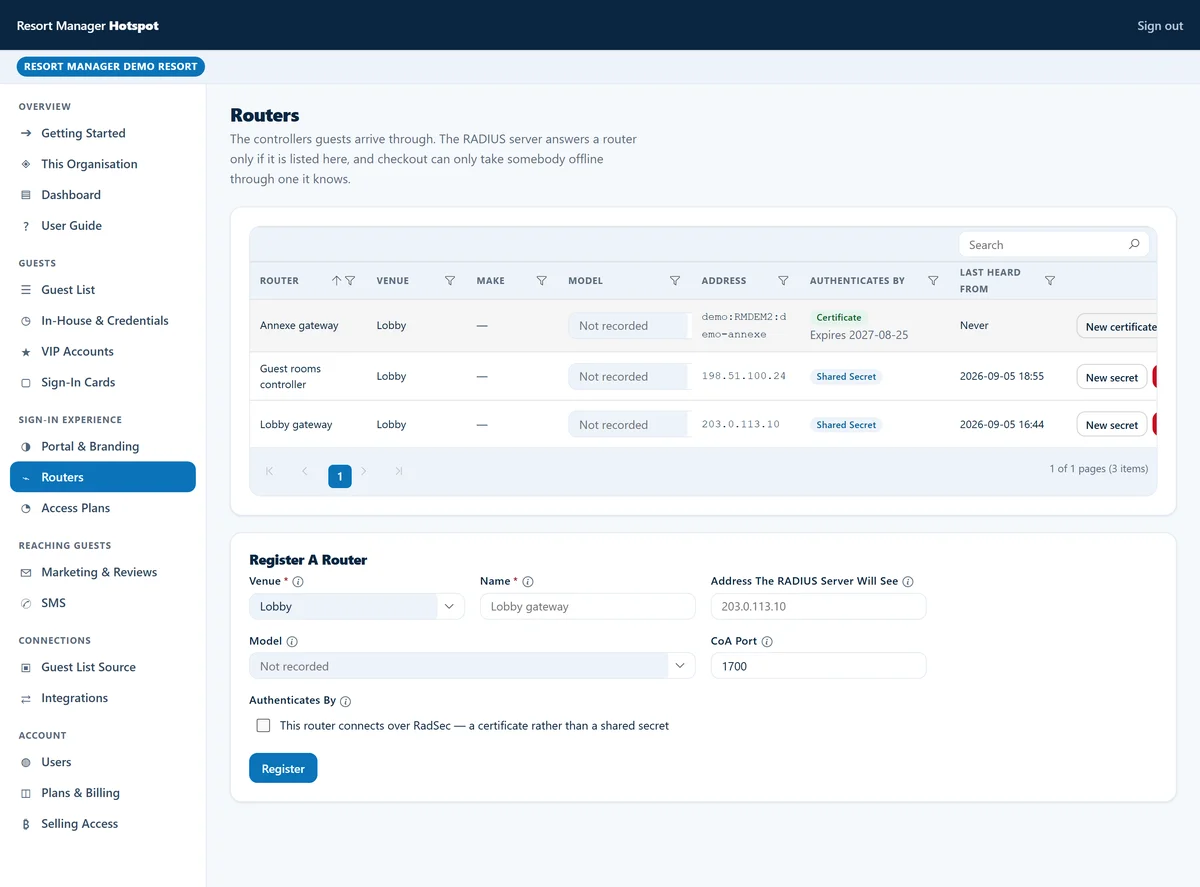
Plutôt que de publier des noms d’hôtes de serveurs statiques génériques ou de vous obliger à modifier manuellement des scripts en ligne de commande, la console de gestion RM-WiFi génère un guide de configuration sur mesure pour chaque établissement que vous ajoutez.
Lorsque vous sélectionnez le modèle de votre routeur ou de votre contrôleur dans la console RM-WiFi, celle-ci affiche les points de terminaison RADIUS et du portail spécifiques à votre établissement, les identifiants uniques propres à chaque établissement, ainsi que les étapes de configuration prêtes à être mises en œuvre :
- Configuration de la console par établissement
- ouvrez la console RM-WiFi, choisissez votre plateforme matérielle (MikroTik RouterOS, Ubiquiti UniFi ou TP-Link Omada), puis suivez le guide étape par étape généré ou collez le script de provisionnement prérempli.
- Routeur-passerelle « plug-and-play » préconfiguré en option
- Si vous préférez ne pas toucher du tout aux paramètres du routeur, nous pouvons vous expédier directement un routeur-passerelle préconfiguré, au prix coûtant plus les frais d’expédition (vous en devenez propriétaire sans aucune contrainte de restitution du matériel — ou 1 routeur inclus gratuitement, frais d’expédition uniquement, avec les forfaits hôteliers annuels prépayés). Il vous suffit de le brancher sur votre modem Internet et vos points d’accès existants.
Architecture de base du portail captif
RM-WiFi fonctionne comme une plateforme de portail captif hébergée dans le cloud, indépendante du matériel sans fil présent sur place. La communication entre le matériel réseau en périphérie et RM-WiFi repose sur des protocoles réseau standardisés :
- Authentification RADIUS (RFC 2865)
- Les passerelles réseau et les contrôleurs sans fil transmettent les demandes d’authentification des clients au point de terminaison RADIUS RM-WiFi attribué à votre établissement via le port UDP 1812 (ou via RadSec chiffré sur TLS au port TCP 2083).
- Comptabilité RADIUS (RFC 2866)
- Les passerelles transmettent les paquets relatifs au cycle de vie des sessions (Start, Interim-Update, Stop) à RM-WiFi via le port UDP 1813 afin de suivre la durée des sessions, les adresses IP attribuées et le nombre d’octets.
- Redirection HTTPS
- Les requêtes Web non authentifiées sont interceptées au niveau de la passerelle ou du contrôleur, puis redirigées vers le portail de connexion hébergé de votre établissement ou vers le domaine personnalisé de votre établissement.
- Modification d’autorisation (CoA RFC 3576 / RFC 5176)
- RM-WiFi transmet les messages de déconnexion (DM) entrants ou les révocations d’autorisation via l’API du contrôleur, de sorte que l’accès Wi-Fi des clients prend fin au moment du départ enregistré dans le PMS, après un court délai de grâce.
Exigences relatives à un « jardin clos »
Les appareils clients non authentifiés doivent accéder à des hôtes externes spécifiques avant de pouvoir terminer l’authentification via le portail. Le guide de configuration généré par la console de votre établissement répertorie les règles d’accès de pré-autorisation (walled garden) exactes requises pour votre configuration :
- Points d’authentification
- accès illimité au nom d’hôte du portail RM-WiFi attribué à votre établissement (affiché dans la console) et à tout domaine personnalisé configuré pour votre établissement, via les ports TCP 80 et 443.
- Fournisseurs d’authentification unique (SSO)
- Accès illimité aux points de terminaison Google Identity et Apple ID lorsque l’authentification unique via les réseaux sociaux est activée pour votre établissement.
- Règle
- relative au Captive Network Assistant (CNA) : les domaines de sondage de connectivité des systèmes d’exploitation (tels que les URL de sondage captives d’Apple, d’Android et de Windows) ne doivent en aucun cas être ajoutés au « jardin clos ». L’ajout des URL de sondage à la liste blanche supprime l’invite de connexion automatique sur les smartphones des clients.
Guides des fabricants de matériel pris en charge
Veuillez consulter nos présentations architecturales pour chaque plateforme réseau prise en charge avant d’ouvrir l’assistant de configuration par établissement dans la console RM-WiFi :
- MikroTik RouterOS
- Contrôle complet du routage en périphérie prenant en charge les profils de point d’accès natifs RouterOS 6 et 7, la comptabilité RADIUS et les déconnexions CoA entrantes. Consultez la présentation de MikroTik RouterOS.
- Ubiquiti UniFi
- Intégration d’un portail captif externe pour les applications UniFi Network v7, v8 et v9 sur les consoles UniFi OS et les contrôleurs auto-hébergés. Consultez la présentation d’Ubiquiti UniFi.
- TP-Link Omada
- matériel, logiciels et contrôleurs cloud Omada SDN exécutant la redirection vers un portail externe et l’autorisation via l’API Hotspot Operator. Consultez la présentation de TP-Link Omada.
Choisir le matériel adapté à votre établissement
Les recommandations matérielles dépendent de la taille de l'établissement, de l'infrastructure de câblage et des exigences opérationnelles :
- Cafés, bars et établissements de charme
- un seul routeur-passerelle MikroTik (disponible préconfiguré chez nous ou utilisant votre routeur existant) gère le routage, le DHCP, le pare-feu et la redirection vers le portail captif sur un seul appareil compact.
- Villas et hôtels de charme
- les points d’accès Ubiquiti UniFi ou TP-Link Omada, installés au plafond et associés à un contrôleur UniFi/Omada ou à un routeur-passerelle MikroTik, assurent une itinérance fluide entre les chambres, les piscines et les espaces de restauration.
- Complexes touristiques et domaines composés de plusieurs bâtiments
- les routeurs MikroTik Cloud Core (CCR) à haut débit ou les réseaux UniFi et Omada gérés par un contrôleur assurent l’isolation des VLAN, des niveaux de bande passante à utilisation équitable et une couverture fiable sur l’ensemble de vastes propriétés.
Découvrez nos formules d'abonnement ou demandez un devis sur mesure pour votre établissement.
Consultez nos tarifs mensuels publiés pour RM-WiFi, RM-Tables, RM-CRM, RM-Desk et Resort Manager Flex sur notre page « Tarifs », ou indiquez-nous le nombre de chambres et d'établissements que vous gérez ainsi que les modules complémentaires dont vous avez besoin afin que nous puissions vous proposer une offre sur mesure.