Conformité du Wi-Fi client, conservation des données et confidentialité
Le Wi-Fi destiné aux clients du secteur de l’hôtellerie est soumis à deux exigences légales contradictoires : les obligations légales de conservation des journaux de télécommunications et les cadres stricts de protection des données à caractère personnel.
RM-WiFi résout cette tension au niveau architectural. Les enregistrements de connexion respectent les réglementations locales, tandis que les données à caractère personnel restent protégées en vertu du RGPD britannique, de la PDPA et de l’UU PDP.
La conservation des journaux de connexion doit être mise en balance avec la vie privée des clients
La réglementation légale en matière de télécommunications et les lois sur la cybercriminalité imposent aux opérateurs de réseau de conserver les enregistrements de trafic conformément à la réglementation locale afin de faciliter les enquêtes des forces de l’ordre. À l’inverse, les réglementations relatives à la protection de la vie privée, telles que le RGPD britannique et le RGPD européen, interdisent la surveillance indéfinie, la conservation aveugle des données et la collecte inutile d’identifiants personnels.
RM-WiFi résout ce conflit en séparant les journaux techniques du réseau des profils personnels des clients :
- Journalisation technique des connexions
- les enregistrements réseau capturent l’adresse MAC, l’adresse IP locale attribuée, l’heure de début de la connexion, la durée de la session et le nombre d’octets transférés via la comptabilité RADIUS (RFC 2866).
- Aucune inspection des URL ni du contenu
- la passerelle enregistre uniquement les données relatives aux connexions réseau. L’inspection approfondie des paquets, l’historique de navigation et les requêtes DNS ne sont jamais enregistrés ni stockés.
- Suppression automatisée en fin de cycle de vie
- les journaux de session respectent les réglementations locales en matière de conservation des données en vigueur dans la juridiction de votre établissement et sont automatiquement supprimés à l’expiration du délai légal, ce qui empêche toute accumulation illégale et permanente de données.
- Stockage séparé des données
- les journaux de connexion au réseau sont conservés dans des tables d'audit inviolables, isolées des bases de données marketing et des dossiers de gestion de la relation client.
Dissocier le consentement marketing de l’accès au réseau
En vertu de l’article 7, paragraphe 4, du RGPD britannique et des cadres internationaux en matière de protection de la vie privée, l’accès à Internet ne peut être subordonné au consentement à la réception de communications marketing ou au profilage. L’accès au Wi-Fi doit rester dissocié du consentement à des fins marketing.
RM-WiFi met en œuvre une architecture de consentement conforme sur tous les écrans du portail captif :
- Consentement librement donné
- Les conditions d’utilisation du réseau sont acceptées indépendamment des communications marketing.
- Cases d’adhésion par défaut non cochées
- Les cases d’adhésion à des offres marketing restent décochées par défaut. Les cases de consentement pré-cochées sont strictement interdites.
- Prestation de service identique
- les clients qui refusent les communications marketing bénéficient d’un accès complet au réseau, avec une vitesse, des niveaux de bande passante et des durées de session identiques à ceux des clients qui y consentent.
- Pistes d'audit détaillées des consentements
- Lorsqu'un client donne son consentement à des fins marketing, RM-WiFi enregistre la version exacte de la politique, l'horodatage, l'adresse IP et les canaux choisis (e-mail ou WhatsApp).
Validation de la chambre et du nom de famille des clients en séjour
Les portails captifs commerciaux standard traitent chaque client de l’hôtel comme un visiteur inconnu, obligeant même les clients ayant réservé directement à remplir des formulaires marketing avant de leur accorder l’accès au Wi-Fi. RM-WiFi adapte le processus de connexion en fonction du mode de réservation du client.
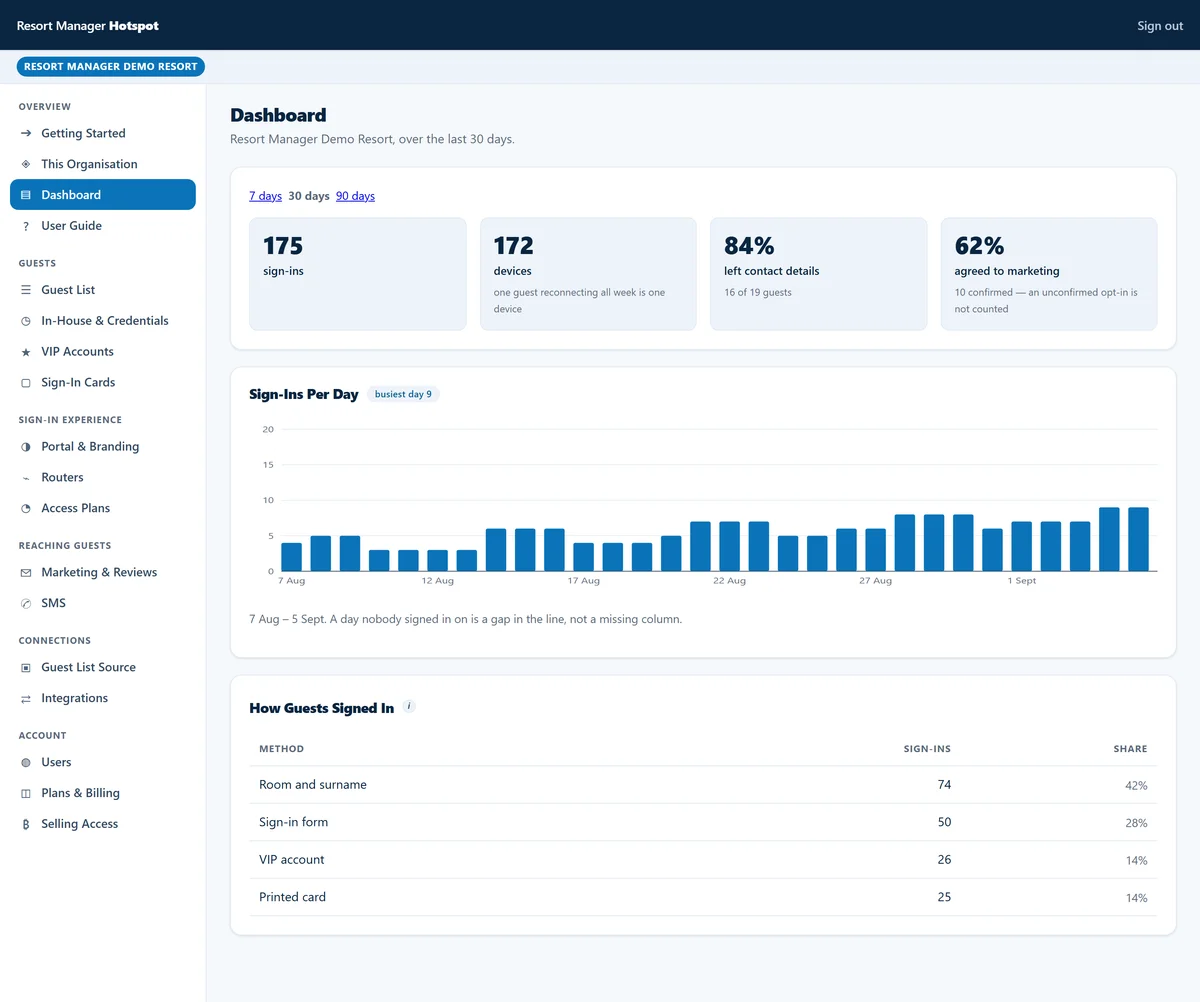
Les clients séjournant dans l’établissement s’authentifient directement auprès du système de gestion hôtelière (PMS) à l’aide de leur numéro de chambre et de leur nom de famille :
- Aucune formalité pour les clients ayant réservé directement
- les clients ayant réservé directement auprès de votre établissement ont déjà fourni leurs coordonnées réelles lors de la réservation ; ils n’ont qu’à saisir leur numéro de chambre et leur nom de famille, et on ne leur demande jamais d’indiquer une adresse e-mail ni de répondre à un questionnaire.
- E-mail conforme et demande de consentement pour les clients ayant réservé via
- une agence de voyages en ligne (OTA) – Lorsqu’un client a réservé via une agence de voyages en ligne (OTA) qui masque son adresse e-mail derrière une adresse proxy, RM-WiFi peut lui demander son adresse e-mail personnelle, accompagnée d’une case à cocher facultative et distincte relative au consentement marketing.
- Identification réglementaire automatisée
- Les lois imposant l’identification des clients sont respectées, car le dossier de chambre relie la session aux données vérifiées du passeport ou de la carte d’identité nationale recueillies lors de l’enregistrement.
- Expiration automatique à la sortie
- RM-WiFi interroge en temps réel les dossiers du PMS, maintenant l’accès actif pendant toute la durée du séjour et mettant fin à l’accès Wi-Fi au moment du départ, après un court délai de grâce.
Synchronisation de l’horloge NTP pour les enregistrements à valeur probante
Les cadres réglementaires en matière de télécommunications exigent que les journaux de connexion puissent servir de preuves numériques recevables dans le cadre d’enquêtes judiciaires et réglementaires officielles. Un fichier journal comportant des horodatages décalés ou inexacts est juridiquement nul.
RM-WiFi impose une synchronisation horaire stricte via le protocole NTP (Network Time Protocol) sur l’ensemble de l’infrastructure réseau :
- Sources de temps Stratum 1 et 2
- les passerelles réseau, les contrôleurs sans fil et les serveurs RADIUS se synchronisent sur des références de temps NTP Stratum 1 ou Stratum 2 vérifiées.
- Précision forensic à la milliseconde près
- les horloges de l’ensemble du matériel de routage restent synchronisées avec une tolérance stricte de l’ordre de la milliseconde afin de garantir une corrélation chronologique incontestable.
- Temps universel coordonné (UTC)
- Les horodatages des sessions de comptabilité RADIUS (RFC 2866 « Acct-Session-Time ») sont enregistrés en UTC, accompagnés des décalages horaires locaux de l'établissement.
- Intégrité de la piste d'audit
- les horodatages résistent aux coupures de courant et aux redémarrages de la passerelle, ce qui empêche toute corruption ou tout désordre dans les enregistrements de session.
Normes internationales en matière de protection de la vie privée et droit à l'effacement
La législation moderne en matière de protection des données accorde aux clients des droits explicites concernant leurs données à caractère personnel, notamment le droit d’accès, de rectification et d’effacement.
RM-WiFi fournit des outils structurés permettant de respecter les droits légaux des personnes concernées sans compromettre la conservation légale des journaux :
- Suppression immédiate des données marketing
- Dès réception d’une demande de suppression, RM-WiFi efface les coordonnées personnelles, les balises marketing et l’historique des communications des profils CRM.
- Exemptions légales en matière de conservation
- les journaux techniques de connexion requis en vertu des lois obligatoires sur les télécommunications sont conservés sous forme pseudonymisée jusqu’à l’expiration du délai de conservation légal local.
- Destruction automatisée des journaux
- Une fois les délais de conservation légaux locaux expirés, les enregistrements de connexion sont définitivement supprimés des serveurs cloud.
- Masquage des données des bailleurs et des propriétaires
- Dans les complexes de villas résidentielles et les lotissements de copropriétés, les propriétaires des logements consultent les calendriers d’occupation sur lesquels toutes les identités personnelles des hôtes sont masquées.
- Conformité réglementaire régionale
- Guides de conformité spécifiques concernant la conformité Wi-Fi en Thaïlande et la conformité Wi-Fi en Indonésie.
Découvrez nos formules d'abonnement ou demandez un devis sur mesure pour votre établissement.
Consultez nos tarifs mensuels publiés pour RM-WiFi, RM-Tables, RM-CRM, RM-Desk et Resort Manager Flex sur notre page « Tarifs », ou indiquez-nous le nombre de chambres et d'établissements que vous gérez ainsi que les modules complémentaires dont vous avez besoin afin que nous puissions vous proposer une offre sur mesure.