การปฏิบัติตามกฎระเบียบ Wi-Fi สำหรับแขก การเก็บรักษาข้อมูล และความเป็นส่วนตัว
บริการ Wi-Fi สำหรับแขกในอุตสาหกรรมโรงแรมและรีสอร์ทต้องดำเนินการภายใต้ข้อกำหนดทางกฎหมายสองประการที่ขัดแย้งกัน ได้แก่ ข้อบังคับตามกฎหมายเกี่ยวกับการเก็บรักษาบันทึกการสื่อสารโทรคมนาคม และกรอบการคุ้มครองข้อมูลส่วนบุคคลที่เข้มงวด
RM-WiFi แก้ไขความขัดแย้งนี้ผ่านโครงสร้างระบบ โดยบันทึกการเชื่อมต่อปฏิบัติตามกฎระเบียบทางกฎหมายท้องถิ่น ในขณะที่ข้อมูลส่วนตัวยังคงได้รับการคุ้มครองตาม GDPR ของสหราชอาณาจักร, PDPA และ UU PDP
การเก็บรักษาบันทึกการล็อกอินต้องสมดุลกับความเป็นส่วนตัวของแขก
กฎระเบียบทางโทรคมนาคมตามกฎหมายและพระราชบัญญัติเกี่ยวกับอาชญากรรมดิจิทัลกำหนดให้ผู้ให้บริการเครือข่ายต้องเก็บรักษาบันทึกการจราจรข้อมูลตามกฎระเบียบท้องถิ่น เพื่อสนับสนุนการสอบสวนของหน่วยงานบังคับใช้กฎหมาย ในทางตรงกันข้าม กฎระเบียบเกี่ยวกับความเป็นส่วนตัว เช่น GDPR ของสหราชอาณาจักรและ GDPR ของสหภาพยุโรป ห้ามการเฝ้าระวังอย่างไม่มีกำหนด การเก็บรักษาข้อมูลอย่างไม่เลือกปฏิบัติ และการเก็บรวบรวมข้อมูลระบุตัวตนส่วนบุคคลที่ไม่จำเป็น
RM-WiFi แก้ไขความขัดแย้งนี้โดยการแยกบันทึกเครือข่ายทางเทคนิคออกจากโปรไฟล์ส่วนตัวของแขก:
- การบันทึกการเชื่อมต่อทางเทคนิค
- บันทึกเครือข่ายจะเก็บข้อมูลที่อยู่ MAC, ที่อยู่ IP ท้องถิ่นที่ได้รับการจัดสรร, เวลาเริ่มต้นการเชื่อมต่อ, ระยะเวลาเซสชัน และจำนวนไบต์ที่ส่งผ่านระบบบัญชี RADIUS (RFC 2866)
- ไม่มีการตรวจสอบ URL และเนื้อหา
- เกตเวย์บันทึกข้อมูลการเชื่อมต่อเครือข่ายเท่านั้น ไม่มีการบันทึกหรือเก็บรักษาข้อมูลการตรวจสอบแพ็กเก็ตอย่างละเอียด ประวัติการท่องเว็บ และการค้นหา DNS
- การลบข้อมูลตามวงจรชีวิตแบบอัตโนมัติ
- บันทึกเซสชันจะปฏิบัติตามกฎระเบียบการเก็บรักษาข้อมูลตามกฎหมายท้องถิ่นของเขตอำนาจศาลที่สถานที่ของคุณตั้งอยู่ และจะถูกลบโดยอัตโนมัติเมื่อระยะเวลาที่กำหนดตามกฎหมายหมดอายุ เพื่อป้องกันการเก็บข้อมูลอย่างถาวรที่ผิดกฎหมาย
- พื้นที่จัดเก็บข้อมูลที่แยกกัน
- บันทึกการเชื่อมต่อเครือข่ายถูกเก็บไว้ในตารางตรวจสอบที่สามารถตรวจจับการแก้ไขได้ ซึ่งถูกแยกออกจากฐานข้อมูลการตลาดและบันทึกความสัมพันธ์กับลูกค้า
การแยกการให้ความยินยอมด้านการตลาดออกจากสิทธิ์การเข้าถึงเครือข่าย
ตามมาตรา 7(4) ของ GDPR ของสหราชอาณาจักรและกรอบงานด้านความเป็นส่วนตัวระดับนานาชาติ การเชื่อมต่ออินเทอร์เน็ตไม่สามารถมีเงื่อนไขว่าต้องได้รับความยินยอมในการรับเนื้อหาการตลาดหรือการสร้างโปรไฟล์ได้ การเข้าถึง Wi-Fi ต้องยังคงแยกออกจากความยินยอมในการรับเนื้อหาการตลาด
RM-WiFi บังคับใช้โครงสร้างการให้ความยินยอมที่สอดคล้องกับข้อกำหนดในทุกหน้าจอของ captive portal:
- ความยินยอมที่ให้โดยสมัครใจ
- ข้อกำหนดการใช้บริการเครือข่ายได้รับการยอมรับแยกต่างหากจากข้อมูลการตลาด
- ตัวเลือกยินยอมที่ไม่ได้ทำเครื่องหมายไว้โดยค่าเริ่มต้น
- ช่องทำเครื่องหมายยินยอมด้านการตลาดจะถูกปล่อยไว้โดยค่าเริ่มต้น ไม่ได้ทำเครื่องหมายไว้ การทำเครื่องหมายยินยอมไว้ล่วงหน้าถูกห้ามอย่างเคร่งครัด
- การให้บริการที่เท่าเทียมกัน
- ผู้เข้าพักที่ปฏิเสธการรับข้อมูลการตลาดจะได้รับสิทธิ์เข้าถึงเครือข่ายอย่างเต็มรูปแบบ ด้วยความเร็ว ระดับแบนด์วิธ และระยะเวลาการใช้งานที่เท่าเทียมกับผู้เข้าพักที่ให้ความยินยอม
- บันทึกการตรวจสอบความยินยอมอย่างละเอียด
- เมื่อแขกให้ความยินยอมด้านการตลาด RM-WiFi จะบันทึกเวอร์ชันนโยบายที่แม่นยำ เวลาที่บันทึก ที่อยู่ IP และช่องทางการติดต่อที่เลือก (อีเมลหรือ WhatsApp)
การตรวจสอบห้องและชื่อสกุลของแขกที่พัก
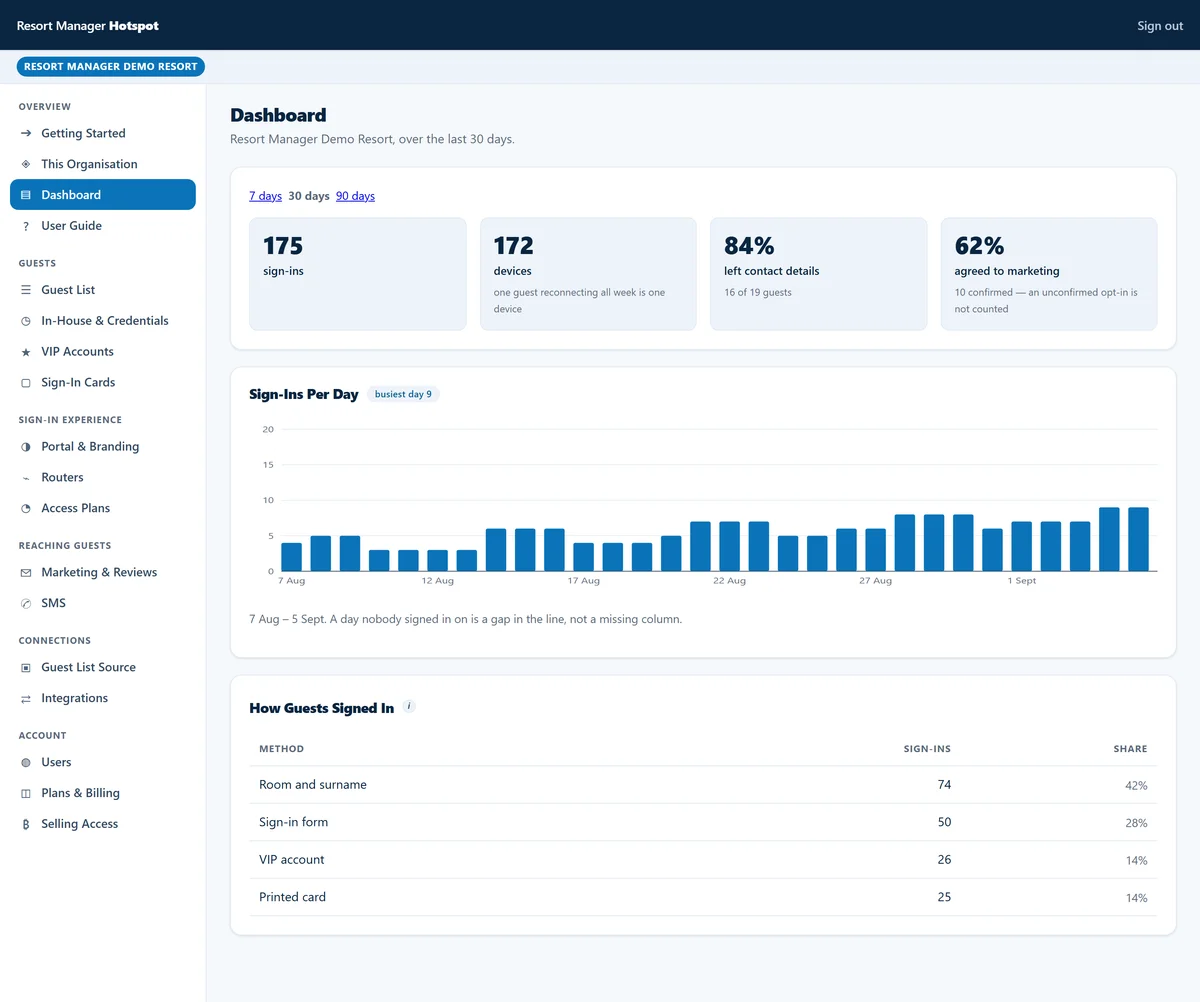
พอร์ทัลแคปทีฟเชิงพาณิชย์แบบมาตรฐานจะปฏิบัติต่อผู้เข้าพักในโรงแรมทุกคนเหมือนผู้มาเยือนที่ไม่รู้จัก ทำให้แม้แต่ผู้เข้าพักที่จองโดยตรงก็ต้องกรอกแบบฟอร์มการตลาดก่อนที่จะได้รับสิทธิ์เข้าถึง Wi-Fi RM-WiFi ปรับกระบวนการเข้าสู่ระบบให้สอดคล้องกับวิธีการจองของผู้เข้าพัก
แขกที่พักจะยืนยันตัวตนโดยตรงกับระบบจัดการทรัพย์สิน (PMS) โดยใช้หมายเลขห้องและชื่อสกุล:
- ไม่มีขั้นตอนที่ยุ่งยากสำหรับแขกที่จองโดยตรง
- แขกที่จองโดยตรงกับที่พักของคุณได้ให้ข้อมูลติดต่อที่แท้จริงไว้แล้วตั้งแต่ตอนจอง; พวกเขาต้องกรอกเพียงหมายเลขห้องและชื่อสกุลเท่านั้น และไม่ถูกขอให้ให้ที่อยู่อีเมลหรือตอบแบบสำรวจเลย
- อีเมลที่สอดคล้องกับข้อกำหนดและข้อความขอความยินยอมสำหรับแขกที่จองผ่าน OTA
- เมื่อแขกจองผ่าน Online Travel Agency (OTA) ที่ซ่อนอีเมลของพวกเขาด้วยที่อยู่พร็อกซี RM-WiFi สามารถแสดงข้อความขออีเมลส่วนตัวของพวกเขา พร้อมกับช่องทำเครื่องหมายขอความยินยอมด้านการตลาดที่แยกต่างหากและเป็นทางเลือก
- การระบุตัวตนตามกฎหมายแบบอัตโนมัติ
- กฎหมายที่กำหนดให้ต้องระบุตัวตนของแขกได้รับการปฏิบัติตาม เนื่องจากใบแจ้งยอดห้อง (room folio) เชื่อมโยงเซสชันกับข้อมูลหนังสือเดินทางหรือบัตรประชาชนที่ได้รับการยืนยัน ซึ่งถูกรวบรวมไว้ระหว่างขั้นตอนการเช็คอิน
- การหมดอายุการเช็คเอาต์อัตโนมัติ
- RM-WiFi ตรวจสอบใบแจ้งยอด PMS ที่กำลังใช้งานอยู่แบบเรียลไทม์ โดยรักษาสิทธิ์การเข้าถึงให้ยังคงใช้งานได้ตลอดระยะเวลาการเข้าพัก และยุติสิทธิ์การเข้าถึง Wi-Fi เมื่อเช็คเอาต์ หลังจากช่วงเวลาผ่อนผันสั้นๆ
การซิงโครไนซ์นาฬิกา NTP สำหรับบันทึกหลักฐาน
กรอบการปฏิบัติตามกฎระเบียบด้านโทรคมนาคมกำหนดให้บันทึกการเชื่อมต่อต้องสามารถใช้เป็นหลักฐานดิจิทัลที่ได้รับการยอมรับในกระบวนการสอบสวนทางกฎหมายและกฎระเบียบอย่างเป็นทางการ ไฟล์บันทึกที่มีเวลาประทับที่ไม่ตรงหรือผิดพลาดจะไม่มีผลทางกฎหมาย
RM-WiFi กำหนดให้มีการใช้ระบบกำหนดเวลา Network Time Protocol (NTP) อย่างเคร่งครัดในโครงสร้างพื้นฐานเครือข่ายทั้งหมด:
- แหล่งเวลา Stratum 1 และ Stratum 2
- เกตเวย์เครือข่าย, คอนโทรลเลอร์ไร้สาย และเซิร์ฟเวอร์ RADIUS จะซิงโครไนซ์กับแหล่งอ้างอิงเวลา NTP Stratum 1 หรือ Stratum 2 ที่ได้รับการยืนยันแล้ว
- ความแม่นยำระดับมิลลิวินาทีสำหรับการวิเคราะห์ทางนิติวิทยาศาสตร์
- นาฬิกาบนอุปกรณ์ฮาร์ดแวร์การกำหนดเส้นทางทั้งหมดจะรักษาความสอดคล้องกันภายในขีดจำกัดมิลลิวินาทีที่แคบ เพื่อรับประกันความสัมพันธ์ของเส้นเวลาที่ไม่อาจโต้แย้งได้
- เวลาสากลเชิงพิกัด (UTC)
- เวลาประทับของเซสชันบัญชี RADIUS (RFC 2866
Acct-Session-Time) ถูกบันทึกใน UTC พร้อมกับค่าออฟเซ็ตเวลาท้องถิ่นของสถานที่ - ความสมบูรณ์ของบันทึกการตรวจสอบ (Audit trail)
- เวลาประทับ (Timestamps) จะยังคงอยู่แม้หลังการปิดเปิดเครื่องหรือรีบูตเกตเวย์ ซึ่งช่วยป้องกันไม่ให้บันทึกเซสชันถูกเสียหายหรือเรียงลำดับผิด
มาตรฐานความเป็นส่วนตัวระดับนานาชาติและสิทธิในการลบข้อมูล
กฎหมายคุ้มครองข้อมูลสมัยใหม่ให้สิทธิที่ชัดเจนแก่แขกเกี่ยวกับข้อมูลส่วนบุคคล รวมถึงสิทธิในการเข้าถึง การแก้ไข และการลบข้อมูล
RM-WiFi ให้เครื่องมือที่มีโครงสร้างชัดเจนเพื่อดำเนินการตามสิทธิของผู้ใช้ข้อมูลตามกฎหมาย โดยไม่กระทบต่อข้อกำหนดทางกฎหมายเกี่ยวกับการเก็บรักษาบันทึก:
- การลบข้อมูลการตลาดทันที
- เมื่อได้รับคำขอลบข้อมูล RM-WiFi จะลบข้อมูลติดต่อส่วนตัว แท็กการตลาด และประวัติการสื่อสารออกจากโปรไฟล์ CRM
- การยกเว้นการเก็บรักษาข้อมูลตามกฎหมาย
- บันทึกการเชื่อมต่อทางเทคนิคที่จำเป็นตามกฎหมายโทรคมนาคมที่บังคับใช้ จะถูกเก็บรักษาไว้ในรูปแบบที่ได้รับการเปลี่ยนชื่อจนกว่าช่วงเวลาการเก็บรักษาข้อมูลตามกฎหมายท้องถิ่นจะสิ้นสุดลง
- การทำลายบันทึกอัตโนมัติ
- เมื่อระยะเวลาการเก็บรักษาข้อมูลตามกฎหมายท้องถิ่นหมดอายุ บันทึกการเชื่อมต่อจะถูกลบออกจากเซิร์ฟเวอร์คลาวด์อย่างถาวร
- การปิดบังข้อมูลของเจ้าของและผู้ให้เช่า
- ในโครงการวิลลาและคอนโดมิเนียมที่อยู่อาศัย เจ้าของหน่วยสามารถดูปฏิทินการเข้าพักได้ โดยข้อมูลส่วนตัวของแขกทั้งหมดจะถูกปิดบัง
- การปฏิบัติตามกฎหมายระดับภูมิภาค
- คู่มือการปฏิบัติตามกฎหมายเฉพาะสำหรับ Wi-Fi ในประเทศไทย และ Wi-Fi ในอินโดนีเซีย
ดูแผนการสมัครสมาชิก หรือขอใบเสนอราคาที่ปรับให้เหมาะกับโรงแรมของคุณ
ดูอัตราค่าบริการรายเดือนที่เผยแพร่แล้วสำหรับ RM-WiFi, RM-Tables, RM-CRM, RM-Desk และ Resort Manager Flex บนหน้า "ราคา" ของเรา หรือแจ้งให้เราทราบจำนวนห้องพักและสาขาที่คุณบริหารจัดการ รวมถึงโมดูลเสริมที่คุณต้องการ เพื่อรับข้อเสนอที่ปรับให้เหมาะสมกับความต้องการของคุณ