Hardware e architettura Wi-Fi per gli ospiti supportati
RM-WiFi si integra con l’hardware di rete commerciale utilizzando protocolli standard del settore. Non vi è alcun vincolo legato a hardware proprietario né alcuna necessità di sostituire gli access point funzionanti.
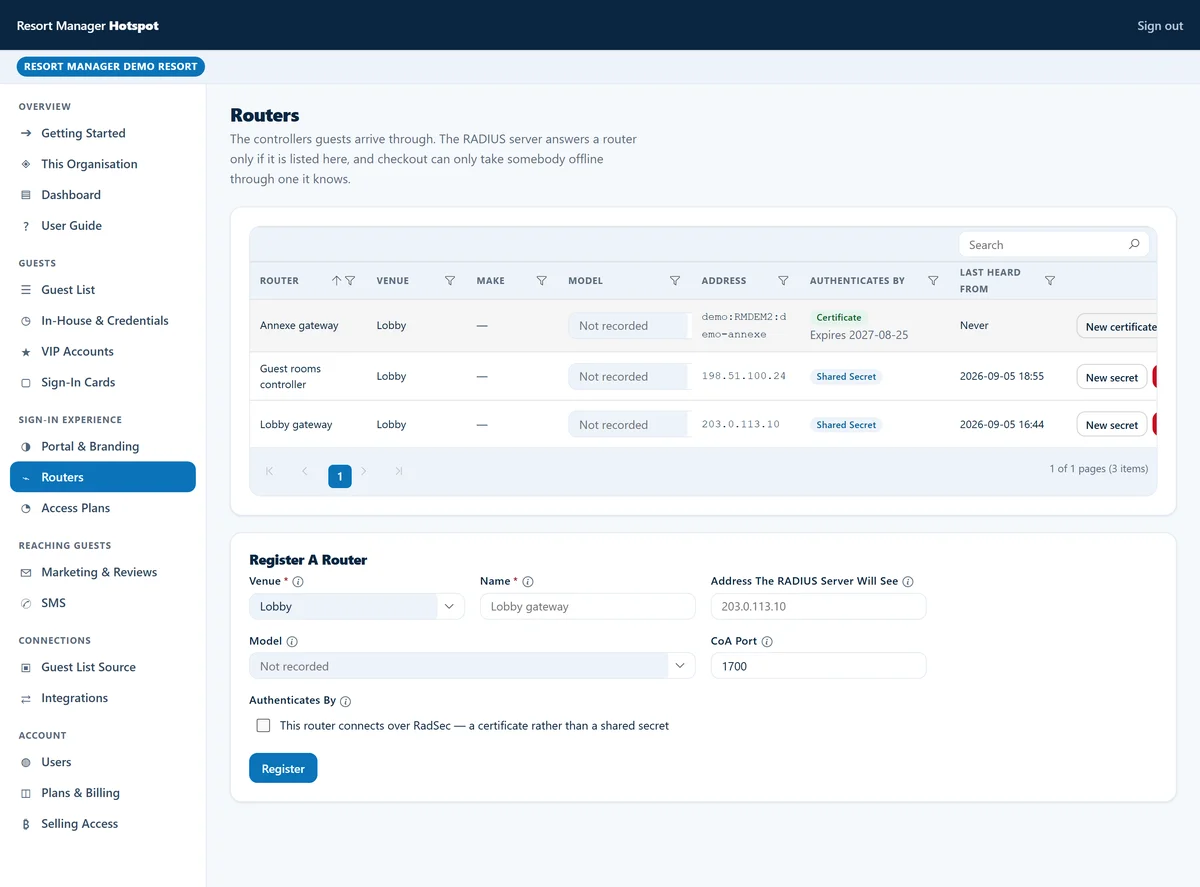
Ogni struttura riceve una guida alla configurazione personalizzata, pronta per essere copiata e incollata, direttamente all’interno della console di gestione RM-WiFi; in alternativa, è possibile optare per un router gateway plug-and-play preconfigurato, fornito pronto per essere collegato al proprio modem.
Guide di configurazione per singola struttura generate dalla console (o router plug-and-play)
Anziché pubblicare nomi host generici e statici dei server o richiedere di modificare manualmente gli script da riga di comando, la console di gestione RM-WiFi genera una guida alla configurazione personalizzata per ogni struttura che si aggiunge.
Quando si seleziona il modello di router o controller all’interno della console RM-WiFi, vengono visualizzati gli endpoint RADIUS e del portale specifici della propria struttura, le credenziali univoche per ciascuna struttura e i passaggi di configurazione pronti per essere applicati:
- Configurazione della console per ogni struttura
- apra la console RM-WiFi, scelga la piattaforma hardware (MikroTik RouterOS, Ubiquiti UniFi o TP-Link Omada) e segua la guida passo passo generata oppure incolli lo script di provisioning precompilato.
- Router gateway plug-and-play preconfigurato opzionale
- Se preferite non modificare affatto le impostazioni del router, possiamo spedirvi direttamente un router gateway preconfigurato al costo di acquisto più le spese di spedizione (di vostra proprietà, senza vincoli di restituzione dell’hardware in caso di prestito — oppure 1 unità inclusa gratuitamente, con sole spese di spedizione, nei piani Hotel prepagati annuali). È sufficiente collegarlo al Suo modem Internet e agli access point esistenti.
Architettura di base del captive portal
RM-WiFi opera come piattaforma di captive portal ospitata su cloud, slegata dall’hardware wireless presente nella struttura. La comunicazione tra l’hardware di rete periferico e RM-WiFi si basa su protocolli di rete standardizzati:
- Autenticazione RADIUS (RFC 2865)
- I gateway di rete e i controller wireless inoltrano le richieste di autenticazione dei client all’endpoint RADIUS RM-WiFi assegnato alla vostra struttura tramite la porta UDP 1812 (oppure tramite RadSec crittografato su TLS sulla porta TCP 2083).
- Contabilità RADIUS (RFC 2866)
- I gateway trasmettono i pacchetti relativi al ciclo di vita delle sessioni (Start, Interim-Update, Stop) a RM-WiFi tramite la porta UDP 1813 per monitorare la durata delle sessioni, gli indirizzi IP assegnati e il conteggio dei byte.
- Reindirizzamento HTTPS
- Le richieste web non autenticate vengono intercettate a livello di gateway o di controller e reindirizzate al portale di accesso ospitato dalla Sua struttura o al dominio personalizzato della struttura.
- Modifica dell’autorizzazione (CoA RFC 3576 / RFC 5176)
- RM-WiFi trasmette i messaggi di disconnessione (DM) in entrata o le revoche di autorizzazione tramite l’API del controller, in modo che l’accesso Wi-Fi degli ospiti termini al momento del check-out dal PMS dopo un breve periodo di tolleranza.
Requisiti relativi all’ambiente chiuso
I dispositivi client non autenticati devono raggiungere specifici host esterni prima di completare l’autenticazione tramite portale. La guida alla configurazione generata dalla console della Sua struttura elenca le esatte regole di accesso pre-autorizzazione (walled garden) richieste per la Sua configurazione:
- Endpoint di autenticazione
- Accesso illimitato al nome host del portale RM-WiFi assegnato alla Sua struttura (visualizzato nella console) e a qualsiasi dominio personalizzato della struttura configurato sulle porte TCP 80 e 443.
- Fornitori di Single Sign-On
- accesso illimitato agli endpoint di Google Identity e agli endpoint Apple ID laddove sia abilitato il Single Sign-On tramite social network per la vostra struttura.
- Regola
- relativa al Captive Network Assistant (CNA) – I domini di verifica della connettività del sistema operativo (come gli URL di verifica captive di Apple, Android e Windows) non devono mai essere aggiunti al "walled garden". L’inserimento degli URL di verifica nella whitelist impedisce la visualizzazione della richiesta di accesso automatico sugli smartphone degli ospiti.
Guide ai fornitori di hardware supportati
Si prega di consultare le nostre panoramiche architetturali relative a ciascuna piattaforma di rete supportata prima di aprire la procedura guidata di configurazione per singola struttura nella console RM-WiFi:
- MikroTik RouterOS
- Controllo completo del routing perimetrale con supporto dei profili hotspot nativi di RouterOS 6 e 7, contabilità RADIUS e disconnessioni CoA in entrata. Legga la panoramica su MikroTik RouterOS.
- Ubiquiti UniFi
- Integrazione di un captive portal esterno per UniFi Network Application v7, v8 e v9 su console UniFi OS e controller self-hosted. Legga la panoramica su Ubiquiti UniFi.
- TP-Link Omada
- Hardware, software e controller cloud Omada SDN che gestiscono il reindirizzamento al portale esterno e l’autorizzazione tramite l’API Hotspot Operator. Legga la panoramica su TP-Link Omada.
Scelta dell’hardware per la vostra struttura
I consigli sull’hardware dipendono dalle dimensioni della struttura, dall’infrastruttura di cablaggio e dai requisiti operativi:
- Caffè, bar e locali di nicchia
- un unico router gateway MikroTik (disponibile presso di noi già preconfigurato oppure utilizzando il router esistente) gestisce il routing, il DHCP, il firewall e il reindirizzamento al captive portal in un unico dispositivo compatto.
- Ville e hotel boutique
- Gli access point a soffitto Ubiquiti UniFi o TP-Link Omada, abbinati a un controller UniFi/Omada o a un router gateway MikroTik, garantiscono un roaming senza interruzioni tra le camere, le piscine e le sale da pranzo.
- Resort e complessi immobiliari composti da più edifici
- i router MikroTik Cloud Core (CCR) ad alta capacità di trasmissione o le reti UniFi e Omada gestite da controller garantiscono l’isolamento VLAN, livelli di larghezza di banda basati sul fair use e una copertura affidabile in strutture di grandi dimensioni.
Scopra i piani di abbonamento disponibili oppure richieda un preventivo personalizzato per la Sua struttura.
Consulti le nostre tariffe mensili pubblicate per RM-WiFi, RM-Tables, RM-CRM, RM-Desk e Resort Manager Flex nella nostra pagina Prezzi, oppure ci indichi il numero di camere e punti vendita che gestisce e quali moduli aggiuntivi le occorrono per ricevere un'offerta su misura.